Cyber Security Brasilby Igor Deungaro

Qu1cksc0pe - All-in-One Static Malware Analysis Tool


Esta ferramenta permite que você analise estaticamente os executáveis ​​do Windows, Linux, OSX e arquivos APK.

Recomendo utilizar a ferramenta no KALI LINUX

Você pode ter:

- Quais arquivos DLL são usados.
- Funções e APIs.
- Seções e segmentos.
- URLs, endereços IP e e-mails.
- Permissões do Android.
- Extensões de arquivo e seus nomes.

E assim por diante...

Qu1cksc0pe visa obter ainda mais informações sobre arquivos suspeitos e ajuda o usuário a perceber do que aquele arquivo é capaz.

Download

https://github.com/CYB3RMX/Qu1cksc0pe

Utilização

python3 qu1cksc0pe.py --file suspicious_file --analyze

Setup

Módulos de Python necessários:

  • puremagic => Analisando OS alvo e números mágicos.
  • androguard => Analisando arquivos APK.
  • apkid => Verifique os ofuscadores, anti-desmontagem, anti-VM e anti-depuração.
  • prettytable => saídas bonitas.
  • tqdm => Animação da barra de progresso
  • colorama => Saídas Coloridas
  • oletools => Analisador de Macros VBA.
  • pefile => Coletando todas as informações dos arquivos PE.
  • quark-engine => Extraí endereços IP e URLs de arquivos APK.
  • pyaxmlparser => Coleta informações de arquivos APK de destino.
  • yara-python => Escaneamento de bibliotecas Android com regras Yara
  • prompt_toolkit => Shell Interativo.


Instalação dos módulos do python: pip3 install -r requirements.txt

Das demais dependências:


         VirusTotal API Key: https://virustotal.com

  • Binutils: sudo apt-get install binutils
  • ExifTool: sudo apt-get install exiftool
  • Strings: sudo apt-get install strings


Alerta:


Você deve especificar o caminhdo de instalação do binário jadx em Systems/Android/libScanner.conf

[Rule_PATH]
rulepath = /Systems/Android/YaraRules/

[Decompiler]
decompiler = JADX_BINARY_PATH <-- You must specify this.

Instalação:
  •  Para instalar execute os seguintes comandos após baixar o qu1cks0pe :

  • Comando 0: sudo pip3 install -r requirements.txt
    Comando 1: sudo python3 qu1cksc0pe.py --install

Argumentos do Scan

Analise Normal 

Comando: python3 qu1cksc0pe.py --file suspicious_file --analyze


Multiplas analises:

Uso: python3 qu1cksc0pe.py --multiple FILE1 FILE2 ...


Hash scan

Uso: python3 qu1cksc0pe.py --file suspicious_file --hashscan


 Scan de Pastas

Argumentos Suportados:

  • --hashscan
  • --packer

Uso: python3 qu1cksc0pe.py --folder FOLDER --hashscan


VirusTotal

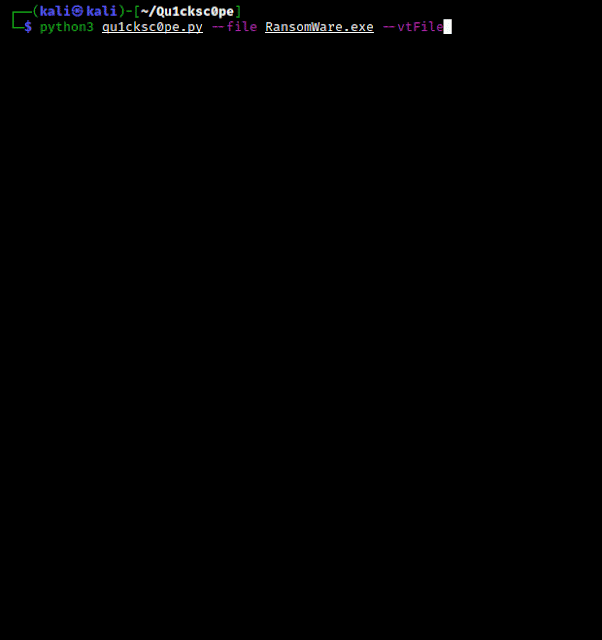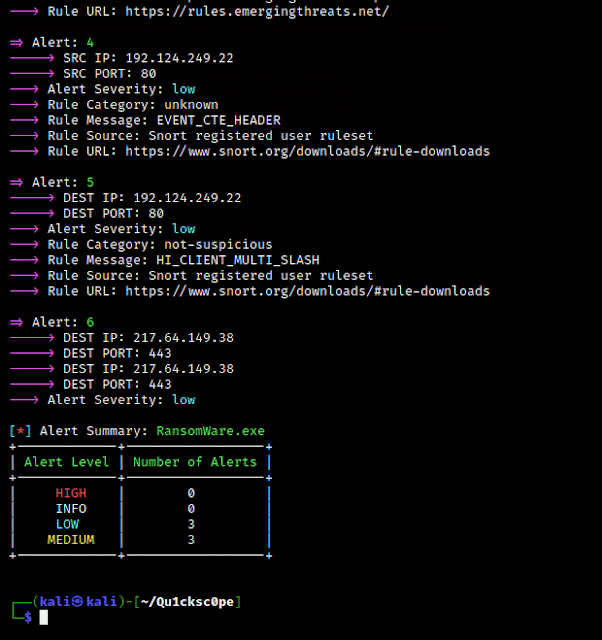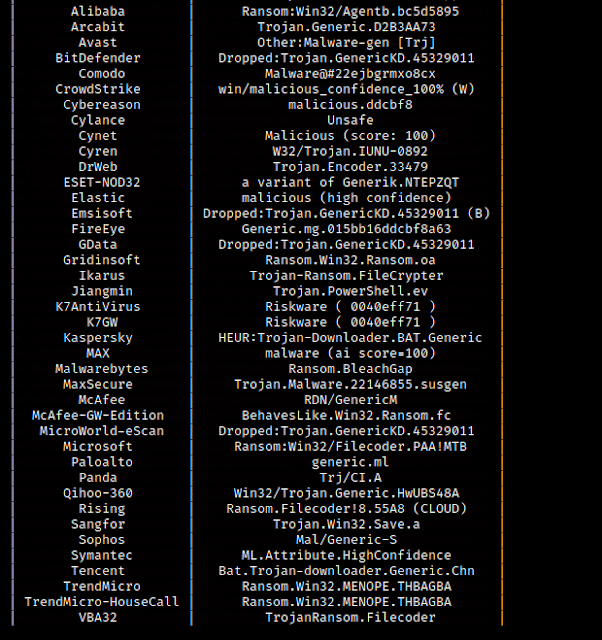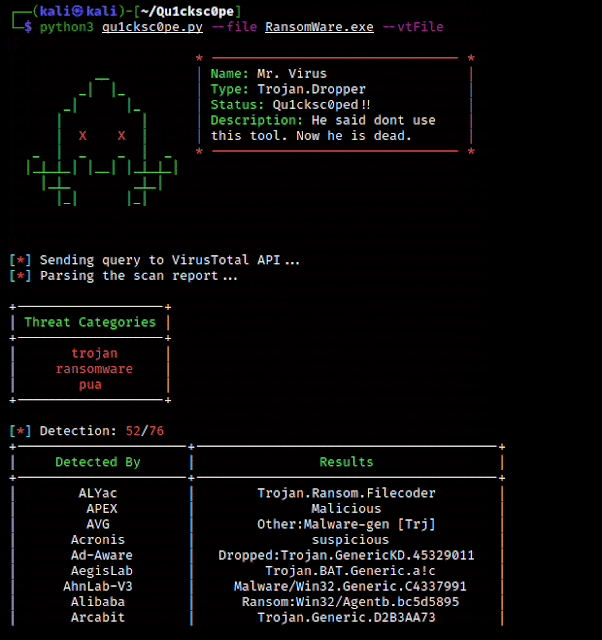
Conteúdo do Report:

  • Threat Categories
  • Detections
  • CrowdSourced IDS Reports

Use com --vtFile: python3 qu1cksc0pe.py --file suspicious_file --vtFile


Scan de Documentos

Usage: python3 qu1cksc0pe.py --file suspicious_document --docs


Detecção de Linguaguem de Programação:
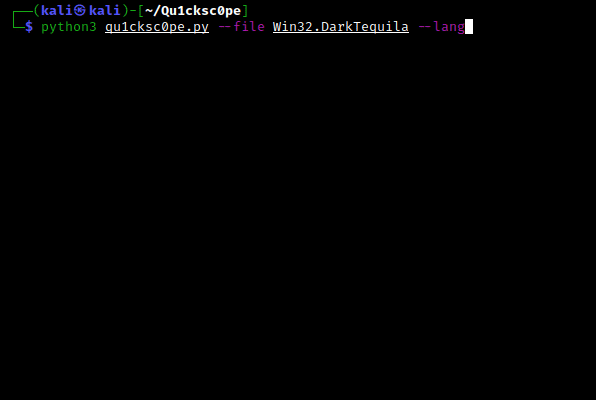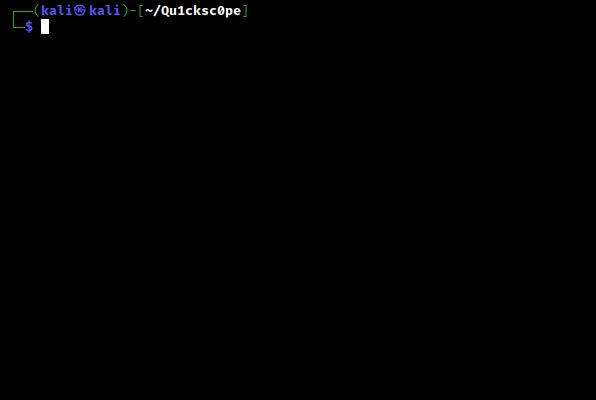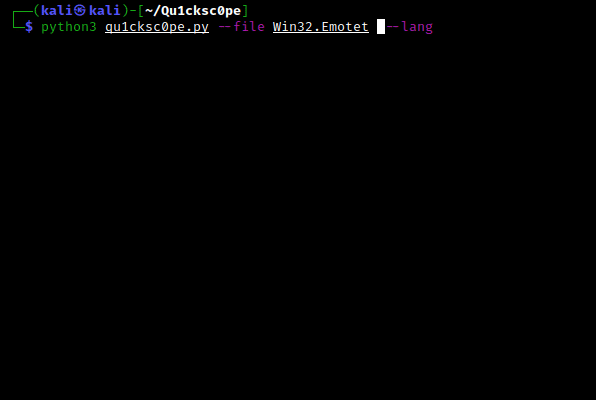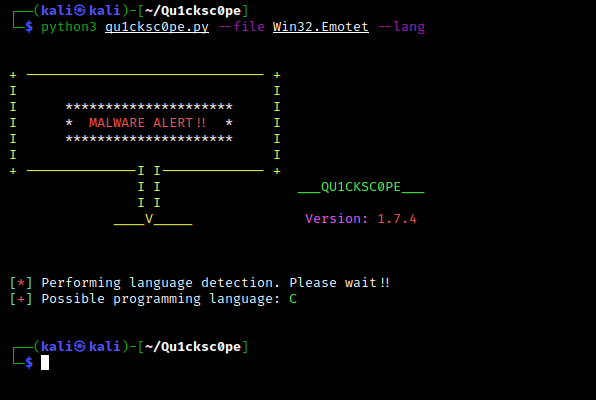
Uso: python3 qu1cksc0pe.py --file suspicious_executable --lang


Shell Interativo:

Uso: python3 qu1cksc0pe.py --console


Dominio:

Uso: python3 qu1cksc0pe.py --file suspicious_file --domain


Informações sobre as categorias

Registry
Esta categoria contém funções e strings sobre:
  • - Criação ou destruição de chaves de registro.
  • - Alterar chaves de registro e logs.

File

Esta categoria contém funções e strings sobre:

  • - Criação / modificação / infecção / exclusão de arquivos.
  • - Obtendo informações sobre o conteúdo do arquivo e sistemas de arquivos.

Networking/Web

Esta categoria contém funções e strings sobre:

  • - Comunicar-se com hosts maliciosos.
  • - Baixando arquivos maliciosos.
  • - Envio de informações sobre a máquina infectada e seu usuário.

Process

Esta categoria contém funções e strings sobre:

  • - Criando / infectando / encerrando processos.
  • - Processos de manipulação.

Dll/Resource Handling

Esta categoria contém funções e strings sobre:

  • - Lidar com arquivos DLL e outros arquivos de recursos de malware.
  • - Infectando e manipulando arquivos DLL.

Evasion/Bypassing

Esta categoria contém funções e strings sobre:

  • - Manipulando as políticas de segurança do Windows e contornando as restrições.
  • - Detectando depuradores e fazendo truques evasivos.

System/Persistence

Esta categoria contém funções e strings sobre:

  • - Executando comandos do sistema.
  • - Manipular arquivos e opções do sistema para obter persistência nos sistemas de destino.

COM Object

Esta categoria contém funções e strings sobre:

  • - Sistema de Component Object Model da Microsoft.

Cryptography

Esta categoria contém funções e strings sobre:

  • - Criptografar e descriptografar arquivos.
  • - Criação e destruição de hashes.

Information Gathering

Esta categoria contém funções e strings sobre:

  • - Coletando informações de hosts de destino, como estados de processo, dispositivos de rede, etc.

Keyboard/Keylogging

Esta categoria contém funções e strings sobre:

  • - Rastreando o teclado da máquina infectada.
  • - Coletando informações sobre o teclado de alvos.
  • - Gerenciando métodos de entrada, etc.

Memory Management

Esta categoria contém funções e strings sobre:

  • - Manipulando e usando a memória das máquinas alvo.

Fonte: https://github.com/CYB3RMX/Qu1cksc0pe

Este blog publica em português e inglês. / This blog publishes in Portuguese and English. EN · PT

Denunciar abuso

As inseguranças do sucesso da segurança cibernética

As inseguranças do sucesso da segurança cibernética. Tornar-se um grande profissional não precisa custar sua felicidade, mas a cultura da moagem torna isso provável. Nos últimos anos, a questão da saúde mental no setor de segurança cibernética ganhou destaque. Uma  pesquisa de 2019  revelou que 1 em cada 6 CISOs admitiu se  automedicar  para lidar com o estresse de seu trabalho. A tensão passa pelo escritório do CISO e permeia todo o setor. Um perfil que está crescendo  mais rápido que o orçamento  e uma sofisticação cada vez maior e  o impacto financeiro  dos ataques se combinam para transformar o que antes era um canto do departamento de TI em uma panela de pressão. John Hammond  , pesquisador de segurança cibernética da Huntress, falou sobre “ Hard Truths and Unexpected Realities: Lamentations in Producing Cybersecurity Content ” na  Intigriti 1337UP Live  , uma conferência online sobre bugs, em março de 2022. Seus...

DICA: comandos para pentest e segurança ofensiva

Fala galera, blz ? Segue uma lista de comandos maravilhosa, voltada para teste de vulnerabilidades. Observação Pertinente: Os TIPOS de COMANDOS e as INSTRUÇÕES estão em INGLÊS! NÂO ME RESPONSABILIZO POR USO INDEVIDO. Pré-requisitos: ✔️  Python 3.5 ✔️  OS que suporte Python (eu utilizei Kali) Reconnaissance / Enumeration Extracting Live IPs from Nmap Scan nmap 10.1.1.1 --open -oG scan-results; cat scan-results | grep "/open" | cut -d " " -f 2 > exposed-services-ips Simple Port Knocking for x in 7000 8000 9000; do nmap -Pn –host_timeout 201 –max-retries 0 -p $x 1.1.1.1; done DNS lookups, Zone Transfers & Brute-Force whois domain.com dig {a|txt|ns|mx} domain.com dig {a|txt|ns|mx} domain.com @ns1.domain.com host -t {a|txt|ns|mx} megacorpone.com host -a megacorpone.com host -l megacorpone.com ns1.megacorpone.com dnsrecon -d megacorpone.com -t axfr @ns2.megacorpone.com dnsenum domain.com nslookup -> set type=any -> ls -d domain.com for ...

Atacantes precisam de menos de 10 horas para encontrar fraquezas

Atacantes precisam de menos de 10 horas para encontrar fraquezas. Configurações vulneráveis, falhas de software e serviços da Web expostos permitem que hackers encontrem pontos fracos exploráveis ​​nos perímetros das empresas em apenas algumas horas, não em dias. O hacker ético médio pode encontrar uma vulnerabilidade que permite a violação do perímetro da rede e, em seguida, explorar o ambiente em menos de 10 horas, com testadores de penetração focados na segurança da nuvem obtendo acesso mais rapidamente aos ativos direcionados. Além disso, uma vez que uma vulnerabilidade ou fraqueza é encontrada, cerca de 58% dos hackers éticos podem invadir um ambiente em menos de cinco horas. Isso está de acordo com uma pesquisa com 300 especialistas do SANS Institute e patrocinada pela empresa de serviços de segurança cibernética Bishop Fox, que também descobriu que as fraquezas mais comuns exploradas pelos hackers incluem configurações vulneráveis, falhas de software e serviços da Web expost...

Quem sou eu

Minha foto
Igor Deungaro
Bem Vindo ao Cyber Security Brasil, espero que goste !!!
Ver meu perfil completo

Cyber Security

A Shared Service Account Across Agents Destroys the Investigation

It is worth separating two moments: the day you design the architecture and the day you have to reconstruct what happened. A shared identity is comfortable on the first and devastating on the second. The investigation that never happens Picture the alert: the automation account read 4,200 customer records at 3:12 a.m. and made an external request straight after. The responder's questions are immediate — which agent, triggered by which task, on behalf of which user, reading what content before the decision. With a shared identity, the logs answer none of them. What remains is timestamp correlation across systems that share no identifier, which is guessing with the appearance of method. The entire difference between containing an incident in an hour or in a week is being able to name the actor. The side effect on response There is a second, less obvious harm. Without attribution, the only available containment is shutting everything down. And because shutting everything down...

Marcadores